
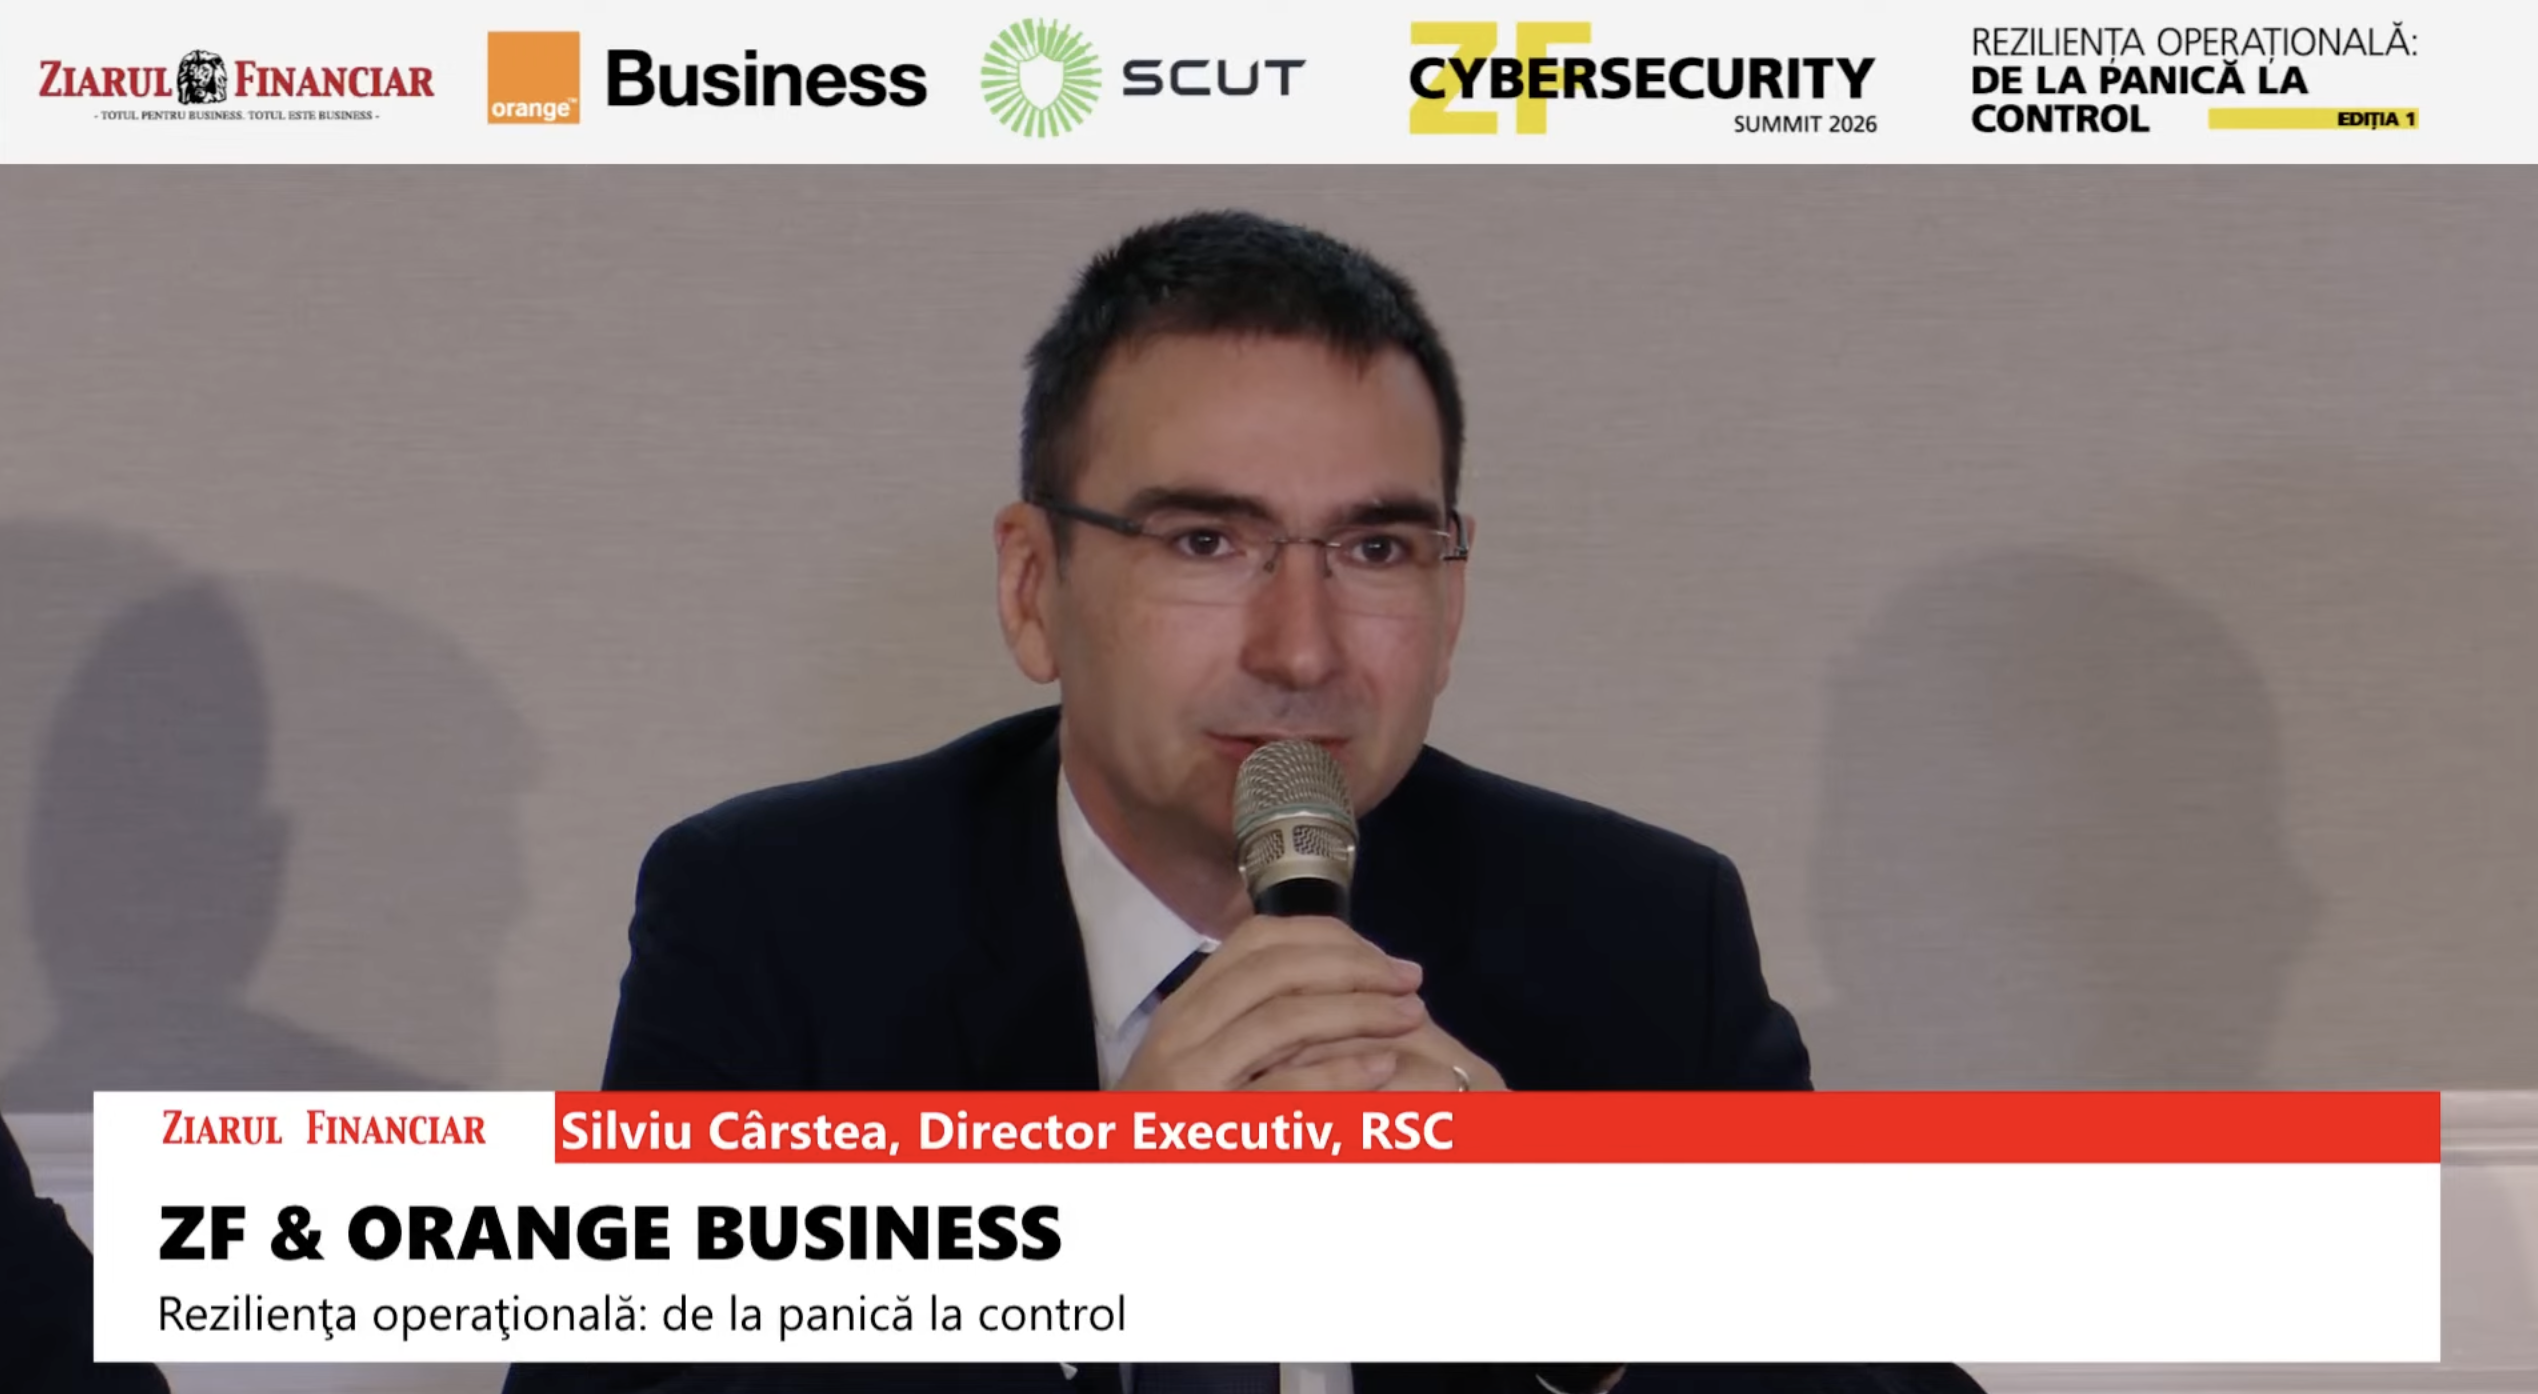
Atacul ransomware care a afectat 26 de spitale în februarie 2024 a lovit unități medicale care utilizau sisteme de securitate actualizate la zi. Silviu Cârstea, director executiv al RSC, a explicat că tehnologia modernă nu a oferit protecție totală în fața acestui incident. Deși unele spitale aveau versiuni vechi de software, alte unități dispuneau de ultimele actualizări pentru Windows, antivirus și echipamente Fortinet, fiind totuși victime ale atacului.
Incidentul nu a fost direcționat către sistemul informatic Hipocrate sau către compania RSC, ci a vizat un VPN utilizat pentru efectuarea backup-ului spitalelor. Silviu Cârstea a recunoscut că, până la acest moment, accentul principal a fost pus pe protecția împotriva amenințărilor externe, ignorând vulnerabilitățile din interiorul organizației. Datorită procedurilor interne de escaladare, atacul a fost limitat la 26 de unități din totalul de 300 de servere gestionate de companie.
Ca urmare a acestui eveniment, RSC a implementat schimbări structurale în modul de operare pentru a preveni astfel de situații. Compania a trecut de la două linii de apărare la trei linii independente, astfel încât, în cazul compromiterii primei bariere, celelalte două să se activeze automat. De asemenea, s-a decis instalarea unui firewall și în interiorul organizației, nu doar la nivelul perimeterului exterior, pentru a controla mișcările atacatorilor.
Silviu Cârstea subliniază că tehnologia plătită și actualizată reduce riscul, însă nu îl poate elimina complet din sistem. Atacatorii caută vulnerabilități în componente standard, precum Windows Server sau sistemele de baze de date, iar odată intrați, pot parcurge rețelele fără a fi detectați ușor. Directorul recomandă ca furnizorii și clienții să efectueze exerciții anuale de răspuns la incidente, similar cu simulările de incendiu, pentru a pregăti personalul.
În ceea ce privește gestionarea accesului, parolele serverelor clienților sunt cunoscute doar de doi oameni din cadrul companiei. Angajații accesează sistemele printr-o aplicație internă, fără a avea vizibilitate asupra adreselor IP sau a parolelor, o măsură care a complicat procesul de recuperare după atac. Această abordare vizează limitarea expunerii datelor sensibile în cazul în care un utilizator sau un acces este compromis.
Compania RSC, care dezvoltă sistemul informatic Hipocrate, gestionează aproximativ 40% din piața spitalelor publice, deservind circa 100 de unități medicale din România și Republica Moldova. Această prezență semnificativă în sectorul de digitalizare medicală face ca securitatea infrastructurii de date să fie un subiect critic pentru stabilitatea operațională a sistemelor de sănătate din regiune.