
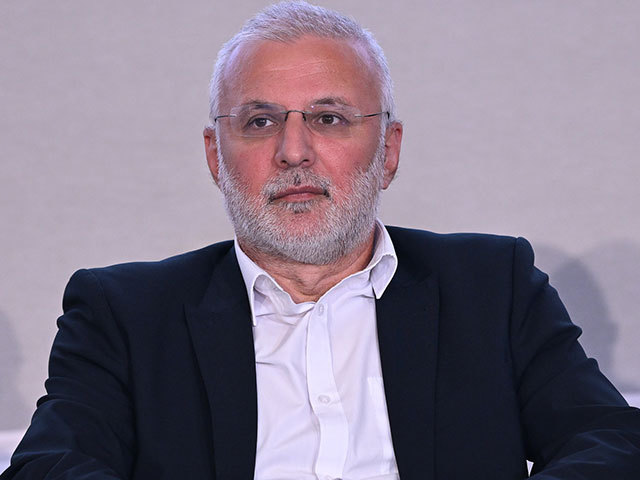
Sectorul medical a intrat într-o etapă de investiții masive în securitatea cibernetică odată cu aplicarea primei directive europene NIS, conform declarațiilor oferite de Gerald Dincă. Chief Information Security Officer (CISO) al rețelei medicale private Sanador a explicat că reglementările au forțat organizațiile de sănătate să își aducă infrastructura la standardele cerute. Această transformare a avut loc în contextul necesității de conformitate, obligând instituțiile să își modernizeze sistemele pe care anterior le amânau.
Gerald Dincă, care a activat anterior în cadrul Băncii Naționale a României, a subliniat că zona de sănătate a „prins trenul din mers” în urma implementării Directivei NIS1 în România. Această directivă a creat o cerință de aliniere la standarde care nu este sub nicio formă discutabilă pentru operatorii din domeniu. Din acest motiv, s-a observat un trend clar de creștere a bugetelor și a atenției acordate protecției datelor și infrastructurii IT.
În cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control, acesta a menționat că Sanador a implementat un bloc operator extrem de digitalizat. Această tehnologie permite pacienților să beneficieze de expertiză medicală chiar și de la mii de kilometri distanță. Totuși, utilizarea unor tehnologii mature de la furnizori externe impune ca riscurile acestora să fie incluse obligatoriu în registrul de riscuri al organizației, conform reglementărilor NIS2.
Securitatea datelor implică și un comportament specific al utilizatorilor, deoarece pacienții au acces online securizat la istoricul lor medical. Gerald Dincă avertizează că utilizatorul final face parte din lanțul de securitate, iar vulnerabilitățile pot apărea prin gesturi neatenționate. De exemplu, un raport medical lăsat în metrou sau trimis sub formă de fotografie prin aplicația WhatsApp reprezintă riscuri care nu pot fi puse exclusiv în seama furnizorului de servicii medicale.
Deși nicio companie nu este complet imună, accentul trebuie pus pe capacitatea de reacție și pe cunoașterea bazelor pe care se funcționează. Gerald Dincă a afirmat că este esențial ca o organizație să știe pe ce se bazează și să poată să se ridice la fel de repede pe cât a căzut în cazul unui incident. Această abordare este vitală pentru menținerea continuității serviciilor în condiții de atac cibernetic.
Implementarea directivelor NIS reprezintă un proces de adaptare legislativă europeană prin care statele membre sunt obligate să asigure un nivel ridicat de securitate cibernetică în sectoarele critice. În România, acest proces vizează protecția infrastructurilor esențiale, precum sănătatea sau energia, pentru a reduce impactul potențialelor atacuri asupra societății și a garanta funcționarea continuă a serviciilor publice și private.